
// 参考案例 / 迁移方案
如何把 Lovable 应用安全迁移到自托管环境,同时保留后端与连接器
一个有实践支撑的迁移参考案例:把 Lovable 应用迁移到你控制的基础设施,同时保留数据、身份认证、文件存储、连接器、Codex 或 Claude 工作流以及可用的回滚路径。
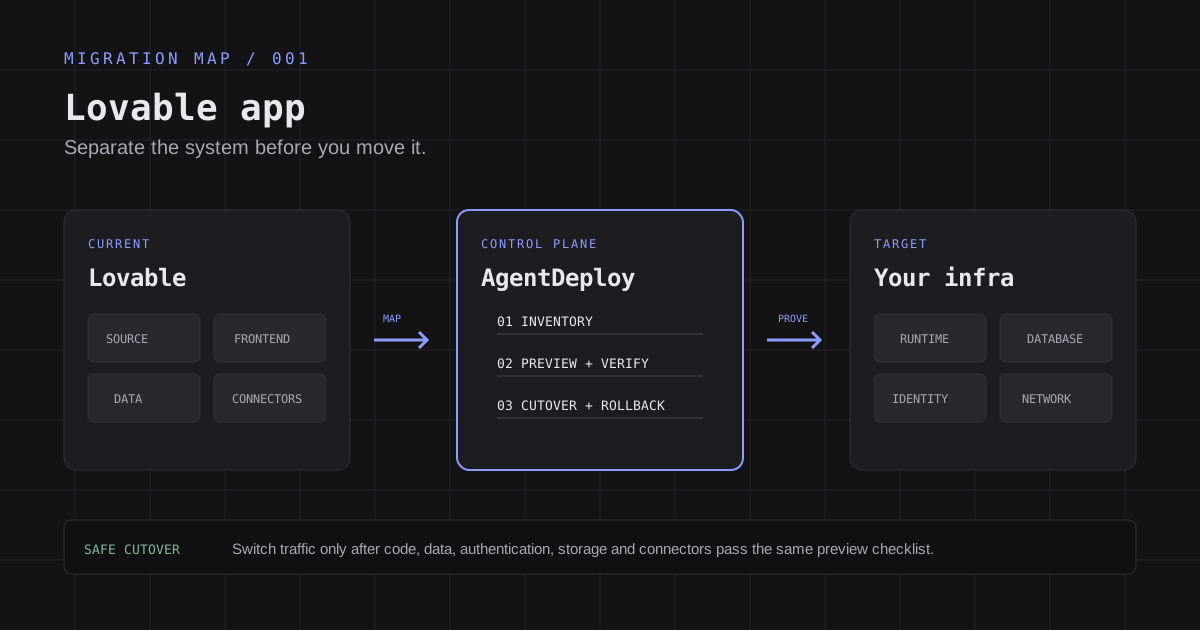
可以。你可以把 Lovable 应用迁移到自己控制的基础设施,并继续使用 Codex 或 Claude Code。安全做法不是简单复制代码仓库,然后把 DNS 指向一台新服务器。你需要分别盘点和验证六个部分:源码、前端或服务端运行时、数据库、身份认证、文件存储和外部连接器。在新的生产级预览环境通过验证并准备好回滚方案之前,应继续保留原有 Lovable 部署。
直接方案:先同步或下载源码,确认项目是 React + Vite、TanStack Start 还是其它技术栈;在 Lovable 外复现构建;分别迁移后端服务;重新创建连接器凭据;部署不可变的 Preview;验证真实业务流程;最后在可回滚的前提下切换流量。
这个问题真正包含哪些需求#
这是一个很常见的真实问题:“我用 Lovable 做了一个管理系统,里面有大量后端能力和连接器。怎样才能把它们安全迁移到自托管环境,同时继续使用 Codex 或 Claude?”
这个问题实际上包含三个目标:
- 拥有生产环境的控制权。 应用应该运行在用户自己控制的云账号、服务器、集群、数据中心或 homelab 中。
- 保留 AI 辅助开发工作流。 Codex 或 Claude Code 应继续在用户控制的代码仓库中编辑、审查和维护代码。
- 避免丢失隐藏的平台服务。 数据库记录、身份认证、文件存储、密钥、Webhook 和第三方连接器行为都必须随迁移继续工作。
第三个目标最容易被忽略。Git 仓库通常包含代码和迁移文件,却不会自动包含生产数据库记录、用户上传文件、云服务凭据、OAuth 授权、登录会话或原平台托管的全部服务。
在改动生产环境之前明确迁移范围#
迁移通常有三种合理范围。应先明确选择其中一种,避免 Agent 把一次前端迁移意外扩大成全平台重构。
方案一:只迁移前端#
前端运行在你控制的基础设施上,继续使用现有 Lovable 后端。这是变更最少的方案,也通常是验证外部部署能力最快的方法。
你仍然需要配置环境变量、身份认证回调地址、DNS、HTTPS、日志与回滚。数据和连接器仍然依赖原有后端。
方案二:先迁移后端和数据,再迁移前端#
当核心诉求是数据所有权、数据驻留、私有网络或后端控制时,可以先迁移数据库、身份认证、存储和函数,前端暂时保持不变。目标可以是托管 Supabase,也可以是自托管 Supabase。
这样可以减少同时变化的部分,但必须验证完整兼容性。只迁移 PostgreSQL 表,并不会自动迁移 Supabase Auth、Storage、Realtime、Edge Functions、行级安全策略或外部密钥。
方案三:完全离开 Lovable 托管服务#
这是一种完整的运行模式变化。你需要自行部署代码,迁移全部后端服务,替换依赖 Lovable 托管运行时的调用,建立发布流程,并承担监控、备份、证书、扩缩容和故障处理责任。
只有在理由明确、长期运维责任人确定时才适合选择这一方案。自托管让控制权回到你手中,也会把运维责任一并交给你。
一套安全的迁移顺序#
1. 建立应用依赖清单#
先让 Codex 或 Claude Code 只读检查代码仓库,不要直接修改。输出应该是一份迁移清单,而不是一次部署尝试。
至少记录以下内容:
- 框架和构建类型:React + Vite、TanStack Start 或其它定制技术栈。
- 包管理器与锁文件:npm、Bun、pnpm 或其它工具。
- 浏览器可见环境变量与服务端私密变量。
- 数据库结构、扩展、行级安全策略、触发器和定时任务。
- 身份提供商、回调地址、邮件模板和用户生命周期钩子。
- 存储桶、对象访问规则与已上传文件规模。
- Edge Functions、服务端函数、API 路由与后台任务。
- Realtime 订阅与 WebSocket 行为。
- 每一个连接器、Webhook、OAuth 客户端、API Key 和回调地址。
- DNS 记录、自定义域名、证书行为与当前缓存 TTL。
- 监控、分析、邮件、支付与错误追踪服务。
不要让 Agent 把密钥值打印到报告中。报告只应记录密钥的名称、所有者和目标位置,等具体迁移步骤需要时,再通过受控方式申请对应授权。
2. 把源码放到你控制的仓库#
Lovable 当前文档提供两种源码获取方式:
- Git sync 用于与 GitHub、GitLab 或 Bitbucket 持续同步,适合长期本地开发和外部部署。
- Download codebase 可在符合条件的付费套餐中生成一次性源码包。
如果计划继续使用 Codex 或 Claude Code,Git sync 更适合作为基础。克隆仓库,创建单独的迁移分支,在切换完成前保持原生产分支不变。
Lovable 文档说明同步通常围绕一个分支进行。不要重写正在与 Lovable 同步的分支历史。通过独立功能分支或迁移分支完成修改、审查与合并。
3. 先识别运行时,再选择基础设施#
Lovable 当前文档区分两类常见项目:
- 较早的 React + Vite 应用会把静态文件构建到
dist/,可以运行在静态托管、对象存储加 CDN、Nginx 或其它 Web 服务器上。客户端路由需要正确的 fallback 配置。 - TanStack Start 应用包含服务端代码、Server Functions 和 API 路由,需要支持服务端执行的目标,例如兼容的托管运行时、容器或虚拟机,不能只使用静态文件托管。
检查 package.json。TanStack Start 项目通常包含 @tanstack/react-start,较早的 Vite 项目通常没有。在确认这一点之前,不要决定基础设施类型。
Lovable 的服务端部署指南目前提到 Nitro 输出和 Node.js 22 的 Node server preset。应把这些设置当作需要结合实际仓库验证的项目证据,而不是所有 Lovable 应用都必须执行的统一命令。
4. 在 Lovable 外部复现应用#
迁移数据之前,先证明一个干净的代码副本可以在隔离环境中完成依赖安装、构建和启动。
使用仓库中已有的锁文件。严格区分浏览器变量与服务端密钥。以 VITE_ 开头的变量会被编译进浏览器代码,绝不能包含 service-role key 或其它私密凭据。
尽量使用非生产后端或只读数据路径进行测试。连接生产后端的本地副本仍然可能修改真实生产数据。
这一阶段的结果应该是可复现的构建产物和依赖报告,还不能证明应用已经适合接收真实用户流量。
5. 把后端作为一个系统迁移#
如果应用使用 Lovable 内置后端或 Supabase,应把后端迁移拆成多个工作流:
- 结构与策略:迁移文件、扩展、函数、触发器、行级安全策略和权限。
- 数据库记录:一致性导出、传输与导入方案,包括序列和大表。
- 身份认证:身份提供商、回调地址、用户身份、密码或 Token 限制、邮件配置与会话行为。
- 文件存储:存储桶定义、访问策略、对象文件以及公开或签名 URL 行为。
- 服务端逻辑:Edge Functions、服务端函数、API 路由、环境密钥与定时任务。
- Realtime:发布、订阅和客户端重连行为。
Lovable 官方指南说明,源码导出会包含配置和迁移文件,但不包含数据库记录或存储对象,这些数据必须通过单独步骤迁移。
管理系统通常需要一致性窗口。可以选择维护窗口、写入冻结,或者先批量复制,再进行最后一次增量同步。具体方案取决于数据变化速度和业务可接受的停机时间。
6. 重新创建连接器与凭据#
为每个集成建立一行连接器清单:
- 服务名称和业务用途。
- 当前所有者和凭据类型。
- 凭据目前保存在哪里。
- 是否需要新的服务账号或 OAuth 客户端。
- 需要修改的重定向、Webhook 或回调地址。
- 所需 Scope 与最小权限集合。
- 测试请求和预期结果。
- 旧凭据的撤销计划。
Lovable 的 Git sync 文档提示,部分应用连接器、聊天连接器和 Lovable 托管的 AI 访问凭据由 Lovable 管理,无法直接通过 Git 复制。如果迁出这些服务,需要换成组织自己拥有的服务账号、直接供应商凭据或等效集成。
不要把生产密钥复制到 Agent 提示词中。让 Agent 先准备变量名称和供应商操作步骤,再通过供应商正常的浏览器授权或密钥管理流程完成敏感授权。
7. 通过 AgentDeploy 部署隔离的 Preview#
AgentDeploy 从应用构建完成后开始工作,为 Codex、Claude Code 和其它受支持的 Agent 提供统一的部署与运行控制面。
迁移工作流可以通过 AgentDeploy:
- 根据应用的真实技术栈识别受支持的部署 Profile。
- 选择由客户决定和控制的基础设施。
- 打包并校验不可变 Release 制品。
- 把这个 Release 部署到隔离的 Preview 环境。
- 记录部署目标、Release 身份和实际就绪状态。
- 通过明确的访问策略开放 Preview。
- 只有在显式确认后,才把同一个已审查 Release 提升到生产环境。
- 在同一个运行模型中完成停止、恢复、日志查看和代码回滚。
目标 Profile 仍然必须匹配应用。Vite 前端可能适合 Static 部署;TanStack Start 可能需要 OCI 容器或经过验证的 Worker Profile。后端迁移也可能需要供应商专用 Skill、CLI 或 API。AgentDeploy 可以协调这些操作,但不会通过隐藏不兼容问题来让所有应用自动变得可移植。
8. 在 Preview 中验证完整应用#
测试矩阵应来自真实业务行为,而不只是 HTTP 状态码。
管理系统至少应验证:
- 新老用户登录、退出、密码重置与邀请流程。
- 普通用户、管理者和管理员的角色与权限边界。
- 创建、修改、删除、搜索、导出与批量操作。
- 文件上传、下载、删除与签名 URL 过期行为。
- 每一个外部连接器的测试账号或沙箱环境。
- 入站 Webhook 和出站回调。
- 定时任务、邮件投递与后台处理。
- TanStack Start 项目中的服务端渲染路由或 Server Functions。
- 日志、健康检查、告警、备份任务和恢复流程。
- 目标网络路径下的页面性能与缓存行为。
比较新旧后端的重要记录数量和校验值。对关键业务记录抽样检查真实数据,确认关联关系、所有权和访问策略正确。
9. 在可回滚的前提下切换流量#
在计划切换前降低 DNS TTL。冻结或限制写入,完成最后一次数据同步,验证新环境,然后再更新生产入口。
在明确的回滚窗口内保留原部署和后端。持续监控错误、身份认证失败、连接器失败、队列积压和数据库写入速率。
回滚方案不能只写“把 DNS 改回去”。如果新系统已经接受写入,必须先确定这些新数据如何同步回旧后端,才能安全恢复流量。
回滚窗口结束后,撤销旧连接器凭据,删除不用的 OAuth 回调地址,轮换迁移期间可能接触过的密钥,并归档迁移证据。
可直接交给 Codex 或 Claude Code 的提示词#
在项目安全克隆后,可以使用下面的提示词。它要求 Agent 先提交计划和证据,而不是直接执行:
请审计这个 Lovable 应用,目标是迁移到我控制的基础设施。
不要部署、不要修改供应商配置、不要打印密钥值,也不要修改生产数据。

1. 判断前端是 React + Vite、TanStack Start 还是其它技术栈。
2. 盘点运行依赖、环境变量名称、数据库迁移、身份认证、存储、
   服务端或 Edge Functions、Realtime 功能以及所有连接器。
3. 区分哪些内容已经存在于 Git,哪些需要单独导出或重新创建。
4. 给出分阶段方案:本地复现、目标架构、数据迁移、连接器迁移、
   Preview 验证、流量切换与回滚。
5. 把缺少的权限、决策和证据列为阻塞项,不要猜测。
6. 根据应用真实业务流程生成测试矩阵。
审查报告后,再让 Agent 接入 AgentDeploy 并准备受支持的 Preview 部署。数据迁移和生产提升应继续作为需要单独确认的操作。
AgentDeploy 在迁移中的价值#
迁移的价值不在于从一个供应商品牌换到另一个品牌,而在于用户能否在不同基础设施选择之间建立可重复的运行模式。
AgentDeploy 在靠近用户 Agent 的位置提供这一层:
- 统一的 Agent 入口:用户可以继续使用 Codex、Claude Code 或其它支持 MCP 的客户端。
- 基础设施选择权:部署目标可以是客户自己的云账号、第三方运行时、边缘站点或私有基础设施。
- 先预览再生产:先独立验证同一个不可变 Release,再明确确认生产发布。
- 受控授权:Agent 只获得完成任务所需的组织与基础设施权限。
- Release 证据:制品、Release、部署和实际就绪状态都有明确身份,不会只隐藏在一次聊天操作中。
- 迁移后的长期路径:未来的其它应用即使使用不同供应商和运行时,也可以继续使用同一个控制面。
AgentDeploy 不会替代客户的数据库、托管账号或连接器供应商,也不提供托管基础设施。它是一个中立控制面,帮助用户的 Agent 协调这些系统,同时让基础设施始终保持在用户控制之下。
这里将提供一段简短演示
没有视频也不影响本文的完整性。发布对应教程后,这个位置可以加入自托管或注重隐私的视频、字幕、文字稿、封面图以及匹配的 `VideoObject` 结构化数据,而无需改变文章结构。
迁移完成检查清单#
宣布迁移完成之前,请确认以下事项全部成立:
- 源码保存在组织控制的仓库中。
- 已经从代码证明项目类型和运行时要求。
- 干净环境可以复现构建。
- 源码、日志和 Agent 提示词中没有生产密钥。
- 数据库结构与记录已经迁移并完成对比。
- 身份认证、回调地址和角色策略在新域名下正常工作。
- 存储桶、文件和访问规则已经迁移。
- 函数、定时任务和 Realtime 行为通过测试。
- 每个连接器都有新的所有者、凭据、回调地址和测试结果。
- 完全相同的 Release 已通过生产级 Preview。
- DNS、HTTPS、监控、备份和故障责任人已经就绪。
- 切换计划包含写入策略和有时间限制的回滚决策。
- 回滚窗口结束后已经撤销旧凭据。
证据与资料来源#
本文使用 Lovable 当前官方文档作为 Lovable 可移植性信息的主要来源:
- Lovable Git sync overview 说明双向仓库同步、本地 IDE 工作流、环境限制,以及无法随 Git 一起迁移的连接器凭据。
- Deployment, hosting, and ownership options 解释代码所有权、前端与后端可移植性的区别,以及自托管需要承担的运维责任。
- Deploying and hosting outside Lovable 说明源码导出、React + Vite 与 TanStack Start 的不同托管要求,以及独立的后端和数据迁移步骤。
- AgentDeploy Platform 介绍中立控制面、基础设施选择权和 Agent 驱动的部署生命周期。
- AgentDeploy Agent Guide 提供受支持 Agent 的官方 MCP 接入流程。
产品行为可能变化。执行迁移前,请重新检查供应商官方文档和项目实际仓库。
常见问题#
Lovable 应用自托管后还能继续使用 Codex 或 Claude Code 吗?#
可以。把代码放进你控制的 Git 仓库,在 Codex 或 Claude Code 工作区克隆,然后继续让 Agent 处理代码和迁移计划。部署权限应通过 AgentDeploy 或目标供应商单独授权。如果希望同时继续使用 Lovable,需要设计好 Git sync 的分支策略。
导出 Lovable 源码会同时导出数据库和上传文件吗?#
不会。Lovable 文档说明源码导出包含项目代码、配置和迁移文件,但不包含生产数据库记录或存储对象。数据、身份认证、文件存储和连接器凭据都需要独立迁移。
可以先只迁移前端吗?#
可以,这通常是风险最低的第一阶段。先把前端部署到外部基础设施,继续使用原后端,再逐步迁移后端服务。仍需正确配置环境变量、身份认证回调地址、HTTPS、监控和回滚。
怎样判断应用能否使用静态托管?#
检查 package.json。较早的 React + Vite 项目通常把静态文件构建到 dist/;TanStack Start 包含服务端行为,需要支持服务端执行的目标。定制改动可能改变这些结论,因此必须验证实际项目。
可以把 Lovable 连接器凭据复制到新环境吗?#
不要默认可以。Lovable 文档说明,部分应用连接器、聊天连接器和 Lovable 托管 AI 访问的凭据由 Lovable 管理,不会通过 Git 复制。应创建组织拥有的服务账号或 OAuth 客户端,并逐项测试替代集成。
自托管 Supabase 是否等于迁移 PostgreSQL 数据库?#
不等于。Supabase 除 PostgreSQL 外还包括身份认证、文件存储、Realtime、Functions 和策略配置。只迁移数据库可能遗漏大量关键行为,必须逐项盘点和迁移。
AgentDeploy 能自动完成全部迁移吗?#
AgentDeploy 可以让 Agent 协调受支持的部署目标、不可变 Release、Preview 验证和明确的生产提升。供应商专用 Skill 也能自动化部分盘点与迁移工作。但数据语义、不受支持的连接器、敏感凭据授权和业务验收仍需要明确证据,有些步骤也需要人工完成。
最安全的回滚方案是什么?#
保留原部署,明确写入如何冻结或同步,在切换前降低 DNS TTL,并在固定回滚窗口内监控新系统。如果新后端已经接受写入,回滚方案必须包含数据对账,而不能只依赖 DNS 反向切换。
// 把检查清单变成 Agent 工作流
基础设施由你掌控,迁移过程交给统一控制面协调。
AgentDeploy 让 Codex、Claude Code 或其它受支持的 Agent 在同一个运行模型中协调 Release、预览环境、基础设施目标和明确的生产发布确认。